MikroTik官方的制作了一个如何防御暴力破解SSH登录,分享给大家。
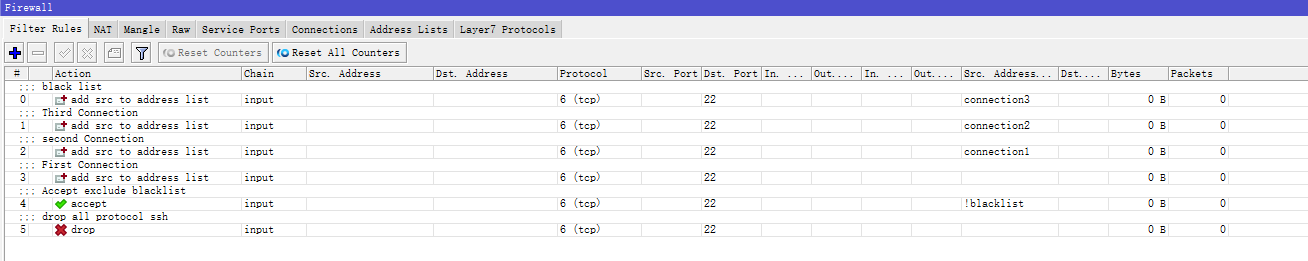
防火墙规则如下: 一共是6条策略组成,必须按照顺序添加排列
- /ip firewall filter
- add action=add-src-to-address-list address-list=blacklist address-list-timeout=1d chain=input comment="black list" \
- connection-state=new dst-port=22 protocol=tcp src-address-list=connection3
- add action=add-src-to-address-list address-list=connection3 address-list-timeout=1h chain=input comment="Third Connection" \
- connection-state=new dst-port=22 protocol=tcp src-address-list=connection2
- add action=add-src-to-address-list address-list=connection2 address-list-timeout=15m chain=input comment="second Connection" \
- connection-state=new dst-port=22 protocol=tcp src-address-list=connection1
- add action=add-src-to-address-list address-list=connection1 address-list-timeout=5m chain=input comment="First Connection" \
- connection-state=new dst-port=22 protocol=tcp
- add action=accept chain=input comment="Accept exclude blacklist" dst-port=22 protocol=tcp src-address-list=!blacklist
- add action=drop chain=input comment="drop all protocol ssh" dst-port=22 protocol=tcp
策略流程如下 第一条匹配来至第三次连接的地址列表,加入到blacklist列表,保存1天 第二条匹配来至第二次连接的地址类别,加入到connection3地址列表,保存1小时 第三条匹配来至第一次连接的地址列表,加入到connection2地址列表,保存15分钟 第四条匹配记录第一次SSH连接,连接类型new,加入到connection1地址列表,保存5分钟 第五条允许除了blacklist地址列表的SSH连接通过 第六条拒绝所有SSH连接 允许三次 55H的连接请求(connection-type=new),当超过三次后会被加入blacklist,拒绝时间为1天。前三次的被允许存活时间分别是5分钟,15分钟和1小时
|
 关注公众号

 窥视卡
 雷达卡


 发表于 2026-8-20 21:21:56
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 千斤顶
 照妖镜